

Jakarta, jemarionline.com – Celah keamanan iPhone XR kembali menjadi perhatian setelah peneliti keamanan menemukan eksploitasi baru bernama usbliter8.
Temuan ini menunjukkan bahwa sejumlah perangkat Apple lama menyimpan kerentanan di tingkat BootROM yang Apple tidak bisa perbaiki melalui pembaruan iOS.
Perusahaan keamanan siber Paradigm Shift merilis proof of concept (PoC) pada 18 Juni 2026.
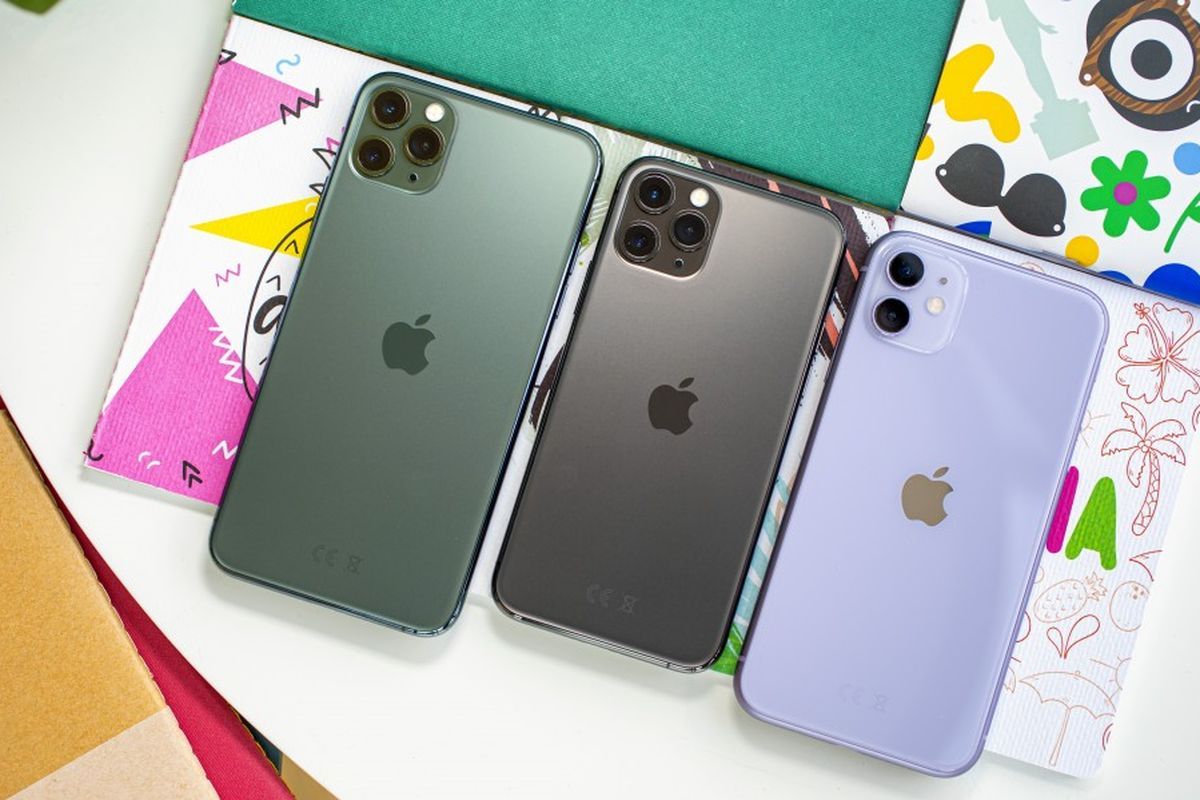
Mereka mengungkap bahwa celah ini memengaruhi perangkat Apple dengan chip A12 dan A13, termasuk iPhone XR, iPhone XS, iPhone XS Max, iPhone 11, iPhone 11 Pro, dan iPhone 11 Pro Max.
Celah Berasal dari BootROM yang Tidak Bisa Diubah
Peneliti menjelaskan bahwa usbliter8 menyerang SecureROM atau BootROM, yaitu kode dasar yang langsung berjalan saat perangkat menyala. Apple menanamkan kode ini langsung ke dalam chip saat proses produksi.
Karena berada di level perangkat keras, Apple tidak bisa mengubah atau memperbaiki celah ini lewat pembaruan sistem. Kondisi ini membuat kerentanan tetap ada selama perangkat digunakan.
Paradigm Shift juga menjelaskan bahwa usbliter8 memungkinkan penyerang menjalankan kode arbitrer pada perangkat yang rentan. Namun, eksploitasi ini tidak berjalan melalui internet dan tidak bisa dilakukan dari jarak jauh.
Penyerang harus mendapatkan akses fisik untuk menjalankan eksploitasi ini. Mereka harus menghubungkan perangkat ke komputer menggunakan kabel USB dan memasukkan perangkat ke mode Device Firmware Update (DFU).
Proses serangan berlangsung sangat cepat dan bisa selesai dalam waktu kurang dari dua detik. Setelah eksploitasi berhasil, sistem menandai perangkat dengan watermark “PWND” pada nomor seri USB.
Metode ini membatasi penyebaran serangan, tetapi tetap menciptakan risiko jika perangkat tidak terlindungi secara fisik.
Dibandingkan dengan Exploit Checkm8
Peneliti Paradigm Shift membandingkan usbliter8 dengan exploit checkm8 yang muncul pada 2019. Checkm8 sebelumnya memengaruhi perangkat iPhone dari iPhone 4S hingga iPhone X.
Usbliter8 kini memperluas jangkauan ke perangkat generasi berikutnya yang menggunakan chip A12 dan A13. Dampaknya mencakup iPhone XR, iPhone XS, dan seri iPhone 11.
Seperti checkm8, kerentanan ini berada di BootROM dan Apple tidak bisa menambalnya melalui pembaruan perangkat lunak.
Sebagian besar pengguna tidak perlu panik terhadap temuan ini. Usbliter8 tidak bekerja dari jarak jauh dan tetap membutuhkan akses fisik ke perangkat.
Selain itu, Paradigm Shift menegaskan bahwa eksploitasi ini tidak langsung membobol Secure Enclave, sistem keamanan Apple yang melindungi data sensitif seperti kode sandi dan kunci enkripsi.
Artinya, data pengguna tetap aman dalam kondisi terenkripsi meskipun perangkat berada dalam kondisi rentan di level BootROM.
Namun, peneliti tetap mengingatkan bahwa akses di level BootROM bisa membuka peluang serangan lanjutan pada sistem keamanan yang lebih dalam.
Hingga laporan ini muncul, Apple belum mengeluarkan peringatan keamanan resmi terkait usbliter8. Apple juga belum merilis CVE atau identifikasi publik untuk kerentanan ini.
Paradigm Shift menilai celah ini relevan bagi organisasi yang membutuhkan keamanan tinggi, seperti instansi pemerintah, sektor hukum, dan layanan kesehatan yang masih menggunakan perangkat berbasis A12 dan A13.(ar)