

Jakarta, jemarionline.com – Laporan tahunan Microsoft Digital Defense Report 2026 mengungkap fenomena baru di ruang digital. Raksasa teknologi ini menegaskan hacker kian mahir pakai kecerdasan buatan ketimbang tim keamanan yang bertugas menghalau mereka.
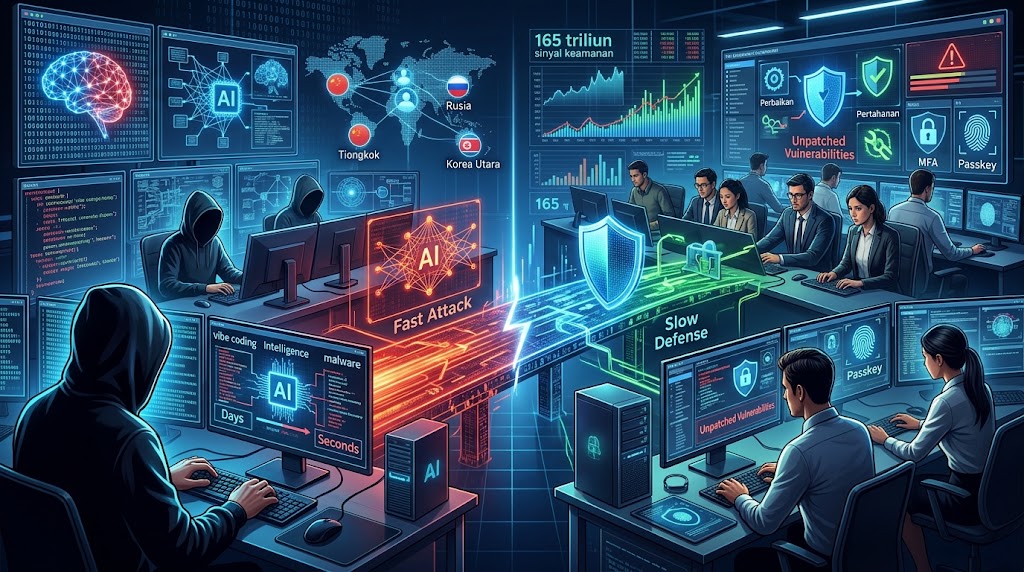
Microsoft menyusun analisis mendalam tersebut berdasarkan pemrosesan lebih dari 165 triliun sinyal keamanan harian. Kendati kekuatan kedua kubu diprediksi bakal kembali seimbang di masa depan, peretas saat ini masih memegang kendali keunggulan.
Teknologi kecerdasan buatan berhasil memangkas durasi serangan hacker kelas atas secara drastis. Penjahat digital mampu melancarkan aksi pembobolan rumit dalam hitungan detik dari yang sebelumnya memakan waktu berhari-hari.
Para pelaku juga mengandalkan AI guna merancang malware khusus yang menargetkan korban secara spesifik. Sistem cerdas ini sekaligus mempercepat aksi pencurian data penting serta pemindahan jalur ke jaringan lain hanya dalam hitungan menit.
Kondisi tersebut kian mengkhawatirkan lantaran celah keamanan mengalami eksploitasi jauh lebih cepat. Pelaku kejahatan kerap menyalahgunakan celah sistem dalam rentang waktu kurang dari 24 jam pasca penemuan kerentanan.
Sebaliknya, pengelola sistem justru menambal kelemahan perangkat lunak secara lambat. Minimnya fasilitas pengujian otomatis yang andal membuat dunia berpotensi menghadapi lonjakan timbunan celah terbuka selama bertahun-tahun.
Di luar ranah AI, Microsoft mencatat ancaman nyata pada beban kerja komputasi awan. Penyerang menyasar layanan cloud yang terhubung ke internet terbuka hanya dalam waktu rata-rata 5,3 jam.
Aktivitas penyusupan jaringan tersebut memicu insiden pencurian data korban hingga mencapai angka 63 persen. Selain itu, sistem Microsoft mendeteksi lebih dari 46 juta serangan penipuan bermodus e-mail bisnis sepanjang 12 bulan terakhir.
Taktik rekayasa sosial lewat sambungan telepon pun mencatat tingkat keberhasilan fantastis sebesar 93 persen saat menjebak mangsa. Kondisi ini kian runyam karena AI menurunkan standar kemampuan teknis minimal yang dibutuhkan seorang penyerang pemula.
Kejahatan Siber Manfaatkan Kecerdasan Buatan Lintas Negara
Sindikat peretas lintas negara langsung memanfaatkan peluang emas ini lewat berbagai metode mutakhir. Kelompok kriminal asal China secara aktif memanfaatkan AI khusus demi memburu aneka celah keamanan rentan.
Sementara itu, gerombolan penyerang asal Rusia mempopulerkan tren vibe coding guna meracik program berbahaya secara instan. Mereka memproduksi perkakas peretasan mutakhir cukup dengan melontarkan instruksi teks ke mesin AI tanpa menulis baris kode manual.
Aksi yang lebih bervariasi justru datang dari kelompok peretas Korea Utara dalam membidik sasaran. Sindikat ini mempekerjakan AI untuk menciptakan identitas samaran, memperdaya korban via rekayasa sosial, merakit malware berbahaya, hingga mengendalikan infrastruktur penyerangan.
Meski demikian, operator manusia masih memegang kendali penuh di balik sebagian besar gelombang serangan siber saat ini. Sistem otomatis penuh yang bekerja dari tahap awal hingga akhir sejauh ini baru beroperasi terbatas di laboratorium uji coba.
Menghadapi percepatan ancaman tersebut, Microsoft mendesak seluruh pemangku kepentingan segera memperkuat perimeter pertahanan digital masing-masing. Pihak bertahan harus menutup jurang ketertinggalan teknologi sebelum kelompok penyerang melangkah semakin jauh.
Langkah mitigasi paling mendesak mencakup pemasangan autentikasi multifaktor yang kebal phishing serta implementasi menyeluruh teknologi passkey. Pengguna dapat memanfaatkan pengenalan sidik jari, pemindai wajah, ataupun PIN perangkat pribadi untuk masuk tanpa repot mengingat kata sandi.
Organisasi juga wajib menempatkan proteksi sistem identitas sebagai skala prioritas tertinggi demi menangkal aksi penerobosan. Pemilik sistem harus meninggalkan pola kerja responsif pascainsiden dan beralih ke strategi proaktif melacak titik rawan sebelum peretas menyerang.(ar)